Todo empresário tem uma lista mental de preocupações: aquele contrato antigo, o funcionário que saiu insatisfeito, a fiscalização que pode chegar. O problema da lista mental é que tudo parece igualmente urgente, e nada vira prioridade.
A matriz de riscos jurídicos resolve isso com uma pergunta dupla.
A ideia, em uma frase
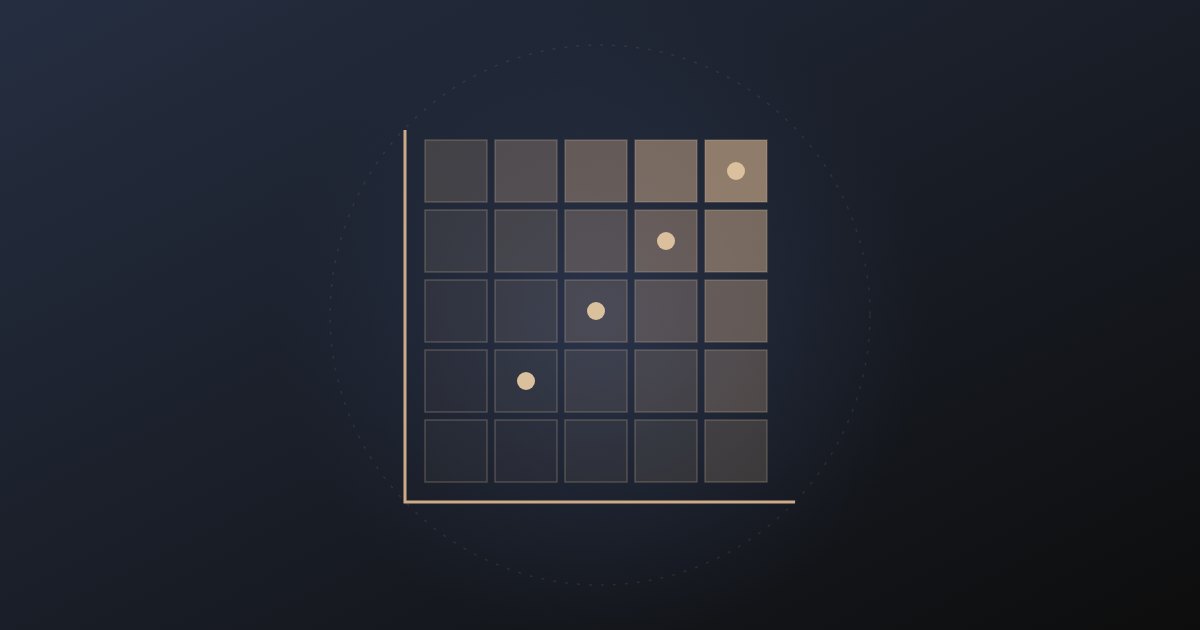
Para cada risco, a empresa responde: qual a chance de isso acontecer, e qual o tamanho do problema se acontecer? Cruzando as duas respostas, os riscos se organizam sozinhos.
Como montar em quatro passos
- 1. Listar os riscos por área: trabalhista, contratos, tributário, sócios, dados pessoais, ambiental, fornecedores. Vale ouvir quem está na rotina: financeiro, RH, comercial.
- 2. Dar nota à probabilidade: de 1 (rara) a 5 (quase certa), com base no histórico e na realidade da empresa.
- 3. Dar nota ao impacto: de 1 (pequeno) a 5 (grave), considerando dinheiro, operação e reputação.
- 4. Multiplicar as notas: o resultado mostra o que tratar primeiro.
Um exemplo para visualizar
Horas extras sem controle confiável de ponto: probabilidade 4, impacto 4, resultado 16. Uma cláusula de multa desequilibrada em um contrato pequeno: probabilidade 2, impacto 2, resultado 4. As duas são problemas, mas a primeira merece atenção agora.
O que fazer com o resultado
Cada risco relevante ganha três informações: a medida que reduz o risco, o responsável por ela e o prazo. Sem isso, a matriz vira só um retrato. Com isso, vira um plano.
Erros comuns
- Fazer uma vez e nunca mais revisar. Riscos mudam com a lei e com o negócio.
- Montar sozinho, sem ouvir quem conhece a rotina.
- Dar nota baixa a tudo para que o resultado pareça tranquilo.
A matriz não elimina riscos. Ela mostra onde o esforço da empresa rende mais, e isso já muda a forma de decidir.
Este conteúdo é informativo e não substitui a análise de um caso específico. Se quiser entender como o tema se aplica à realidade da sua empresa, os canais de contato do Tessaro Advogados estão disponíveis nesta página.
Fontes
- Decreto nº 11.129/2022, art. 57 (análise periódica de riscos em programas de integridade)
- ABNT NBR ISO 31000 (gestão de riscos: diretrizes)